
- Startseite
- ISO-Standards
- ISO 27001
Informationssicherheit, die Kunden überzeugt.
Schützen Sie kritische Daten, erfüllen Sie DSGVO- und NIS2-Anforderungen und gewinnen Sie das Vertrauen Ihrer Kunden durch nachweisbare Security – zum Festpreis, von der Gap-Analyse bis zum Zertifikat.
- ✓Festpreis-GarantieKeine Stundensätze
- ✓Komplette ISMS-DokumentationVorlagen & Begleitung
- ✓IRCA-qualifiziertErfahrene Lead-Auditoren
- ✓2–6 Monatebis zum Zertifikat
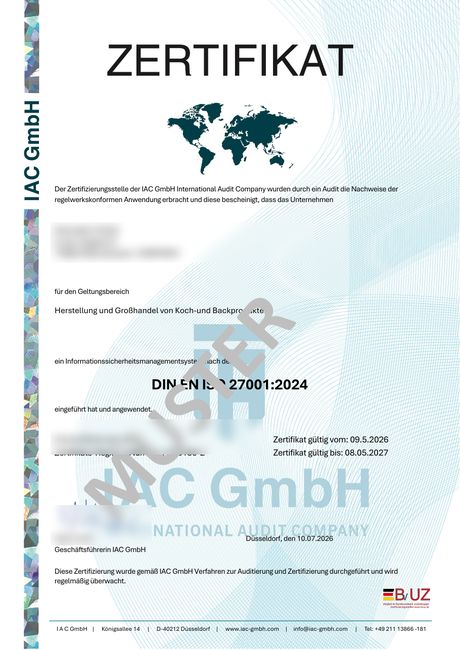
Der weltweit führende Standard für Informationssicherheit
Systematisches Risikomanagement, DSGVO-Konformität und nachweisbare IT-Sicherheit machen Sie zum bevorzugten Partner bei sicherheitskritischen Projekten – für IT-Dienstleister, SaaS-Anbieter und Zulieferer regulierter Branchen ist das Zertifikat heute eine Grundvoraussetzung.
- 🔒IT-SicherheitSystematischer Schutz
- 📋DSGVO-KonformitätRechtssicherheit
- 🤝WettbewerbsvorteilB2B-Vertrauen
- 🎯RisikomanagementStrukturierte Prozesse
Kritisch für IT & SaaS
- ✓Schutz vor Cyberangriffen und Datenverlust
- ✓Erfüllt gesetzliche Anforderungen (DSGVO, NIS2)
- ✓Vertrauen bei B2B-Kunden, Banken und Investoren
- ✓Grundlage für TISAX® in der Automobil-Lieferkette
Ungeschützt – oder mit ISO 27001?
Ohne ISMS
Sicherheit nach Bauchgefühl
- ✕Unbekannte Risiken bei Daten, Systemen und Dienstleistern
- ✕Kein Nachweis gegenüber Kunden und Aufsichtsbehörden
- ✕Ausschluss bei Ausschreibungen mit Sicherheitsanforderungen
- ✕Hohe Folgekosten im Ernstfall
Sicherheit mit System
Nachweisbar, auditiert, anerkannt
- ✓Vertragliche Erfüllung von Kunden- und Gesetzesanforderungen
- ✓Risikominimierung durch systematische Analyse und Maßnahmen
- ✓Kosteneffizienz: gezielte Maßnahmen statt Aktionismus
- ✓Zertifikat als Türöffner bei Banken, Versicherungen und Konzernen
Informationssicherheit messbar machen. Risiken systematisch managen.
Vier Leistungsbausteine, die im Festpreis enthalten sind.
Komplette ISMS-Dokumentation
Alle Sicherheitsrichtlinien auf Basis erprobter Vorlagen – von Access Control bis Incident Response. Ihr Leitender Auditor erarbeitet die Inhalte mit Ihrem Input, Sie prüfen und geben frei und sparen Monate interner Arbeit.
- ✓Informationssicherheitsleitlinie und Security Policies
- ✓Statement of Applicability (SoA)
- ✓Incident Response und Business Continuity
Risk Assessment
Systematische Analyse und Bewertung aller Informationssicherheitsrisiken in einer nachvollziehbaren Risikomatrix – mit Maßnahmenplan und Wirksamkeitsprüfung.
- ✓Risikoidentifikation, -bewertung, -behandlung
- ✓Risikoakzeptanz durch die Geschäftsleitung dokumentiert
Asset Management
Volle Übersicht über alle kritischen Informationswerte und IT-Assets sowie deren Schutzstatus – Grundlage jeder belastbaren Risikoanalyse.
- ✓Asset-Inventar mit Verantwortlichkeiten
- ✓Klassifizierung und Schutzbedarf
Lieferanten-Sicherheit
Bewertung von Cloud-Providern und Dienstleistern mit transparenten Scorecards – damit Ihre Lieferkette kein blinder Fleck bleibt.
- ✓Security-KPIs und Compliance-Check
- ✓Vendor Audits und SLA-Monitoring
Von der Analyse bis zum Zertifikat
Ihr persönlicher Leitender Auditor führt Sie durch jeden Schritt – transparent, strukturiert und ohne böse Überraschungen.
Ein Ansprechpartner von der Gap-Analyse bis zum Zertifikat – vor Ort oder remote, bundesweit.
Analyse & Fahrplan
Gap-Analyse vor Ort oder als Fernaudit. Ihr persönlicher Leitender Auditor prüft mit Ihnen, wo Sie die Norm(en) bereits erfüllen, und legt gemeinsam mit Ihnen den weiteren Ablaufplan fest. Sie erhalten einen ausführlichen Auditbericht, der alle Lücken aufzeigt.
Dokumentation & Review
Erstellung der Entwurfsdokumentation. Schritt für Schritt erarbeitet der Leitende Auditor mit Ihrem Input eine maßgeschneiderte Handbuchdokumentation. Wir arbeiten dabei eng mit Ihnen zusammen, in Ihrem Tempo, und führen Sie durch den Prozess.
Prüfung & Audit-Vorbereitung
Einreichung der Dokumentation und des Auditberichts mit Zertifizierungsempfehlung durch den Leitenden Auditor. Prüfung der Zertifizierungsreife – wir handhaben diesen Schritt für Sie und bereiten Ihr Team auf die Audit-Interviews vor.
Zertifizierung & Überwachung
Zertifizierungsaudit: Prüfung des aktiven Systems im Unternehmen. Der Nachweis der Normkonformität führt zur Ausstellung des Zertifikats.
Messbare Erfolge für Ihre Informationssicherheit
Monate bis zum Zertifikat
Extrakosten dank Festpreis-Garantie
Erfolgsquote beim Erst-Audit
Antwortzeit auf Anfragen
Häufige Fragen zur ISO 27001 Zertifizierung
Ist ISO 27001 Pflicht für IT-Dienstleister?
Wie hilft IAC bei der IT-Sicherheitsdokumentation?
Welche Vorteile bringt ISO 27001 konkret?
Wie lange dauert die ISO 27001 Zertifizierung?
Was kostet die ISO 27001 Zertifizierung?
Was hat ISO 27001 mit NIS2 zu tun?
Kann ich ISO 27001 mit anderen Standards kombinieren?
Was passiert nach der Zertifizierung?
Ihr persönliches Angebot. In 24h.
Wir zeigen Ihnen, wo Ihre Informationssicherheit heute steht – und wie Sie schon bald ISO 27001-zertifiziert sind.
- ✓ Kostenlos & unverbindlich
- ✓ Festpreis statt Stundensätze
- ✓ Ein Ansprechpartner für alles
Was dürfen wir für Sie tun?
Antwort innerhalb von 24 Stunden an Werktagen.
Mehr erfahren in einem unverbindlichen Gespräch.
Lassen Sie uns gemeinsam herausfinden, wie wir Sie bei Ihrer ISO-Implementierung und auf dem Weg zum Zertifikat unterstützen können – kostenlos und unverbindlich.
- ✓ Festpreis-Garantie
- ✓ Komplette Dokumentation
- ✓ IRCA-qualifizierte Lead-Auditoren
- ✓ 2–6 Monate bis zum Zertifikat